SBOM対応やOSS脆弱性管理の必要性が高まる一方で、多くの開発現場では管理負荷や運用上の課題を抱えています。
Black Duck SCAは、OSSの可視化、SBOM管理、脆弱性管理、ライセンス管理を通じて、これらの課題解決を支援します。
直接または間接的にインターネットへ接続される組込み製品には、多数のOSSコンポーネントが利用されています。
Black Duck SCAは、ソースコード、ビルド環境、バイナリなどを解析し、製品に含まれるOSSを可視化します。
これにより、SBOMの作成・管理、OSS脆弱性管理、ライセンス管理を効率化し、製品セキュリティの向上を支援します。
Black Duck SCA
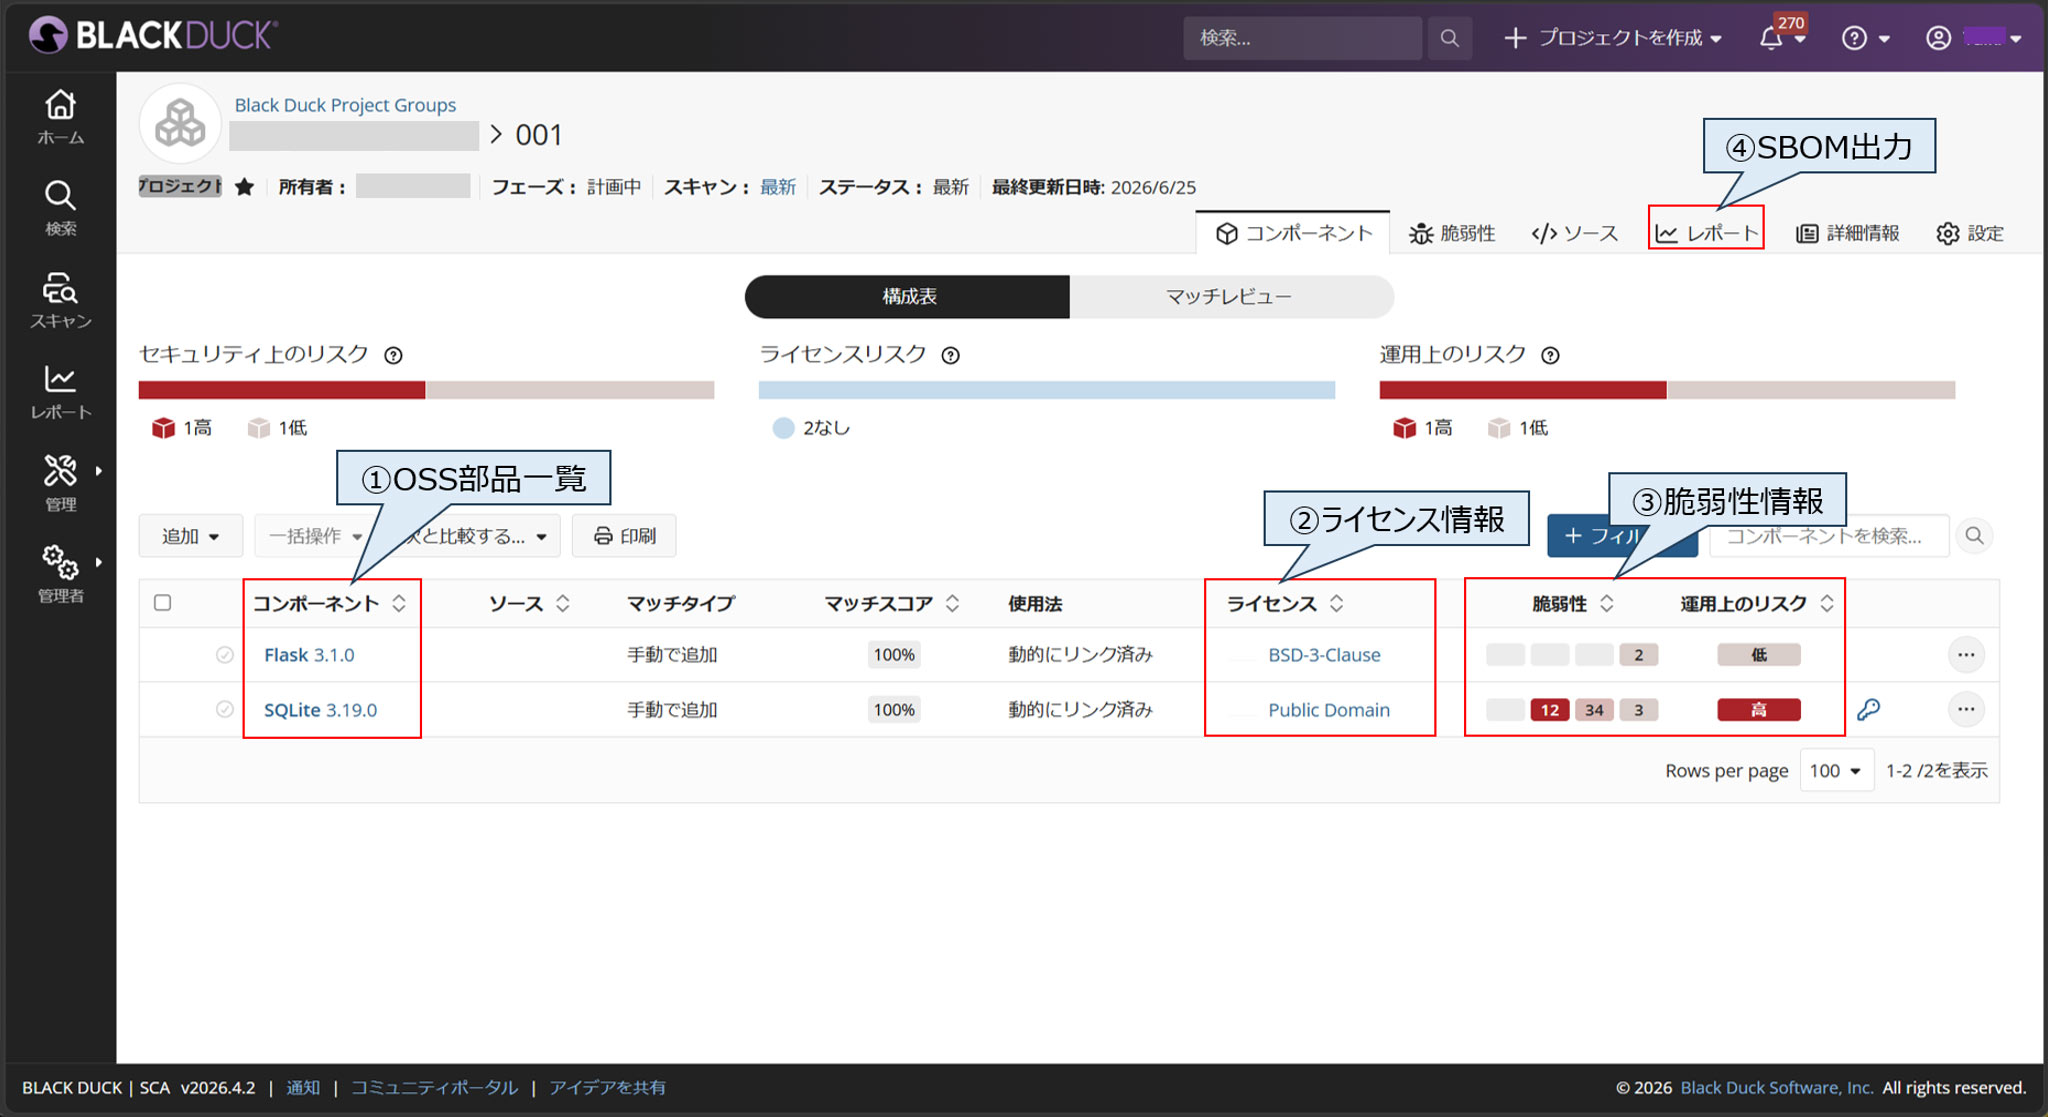
実際の画面をもとに、Black Duck SCAでどのような情報を確認できるのかをご紹介します。
日立ソリューションズ・テクノロジーは、ソフトウェアツールの販売にとどまらず、お客さまのPSIRT活動を支援するパートナーとして、開発環境や組込み製品の特性、セキュリティ課題に応じた支援を提供します。
セキュア開発、脅威分析(TARA)、SBOM管理、脆弱性管理を含むPSIRT活動に対し、ツール選定からPoC、導入、開発プロセスへの組み込み、運用定着まで一貫して支援します。
お客さまの課題の整理からPoC、PoV、本番導入、運用定着まで段階的に支援します。
対象製品や適用範囲、開発環境に応じて進め方は異なりますが、一般的には以下の流れでソフトウェアツールの導入を進めます。
日立ソリューションズ・テクノロジーでは、PoCおよびPoVを通じて、ツール適用の実現性や導入効果を段階的に評価し、お客さまが安心して本番導入できるよう支援します。
PoC(Proof of Concept)では、限られた範囲でツールを適用し、技術的な実現性や適用可能性を検証します。
PoV(Proof of Value)では、実運用に近い環境で評価を行い、導入効果や運用負荷、導入後の活用イメージを具体化します。
本製品に関するお問い合わせはこちらから
お問い合わせフォーム

